Selección de llaves de seguridad FIDO2 para implementaciones empresariales
Determine el servicio de inicio de sesión, la conexión al dispositivo anfitrión y la política de verificación antes de elegir una llave de seguridad física.
Guías de aplicación
Una llave de seguridad FIDO2 es un autenticador para un servicio de inicio de sesión compatible. Es distinta de un lector NFC de uso general. Empiece por la política de registro del servicio y los dispositivos de sus usuarios; después compare la conexión y el método de verificación. El conector de una llave o una lista de plataformas del fabricante no demuestran la compatibilidad con todas las cuentas o los sistemas de inicio de sesión de una empresa.
Consultar esta aplicaciónCompare modelos candidatos
Use estos modelos como punto de partida. Confirme la variante exacta, el soporte de software y los resultados de la evaluación de su proyecto antes de realizar el pedido.
| Modelo | Criterio de selección | Qué confirmar para su proyecto |
|---|---|---|
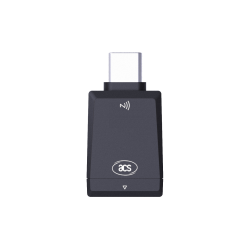 PocketKey+ Bio Especificaciones y descargas | PocketKey+ Bio indica conectividad USB-C y NFC, con un sensor de huellas dactilares para su uso por USB. | La verificación de huellas dactilares solo está disponible por USB, no por NFC. Evalúe por separado la política de verificación del servicio y la conexión prevista. |
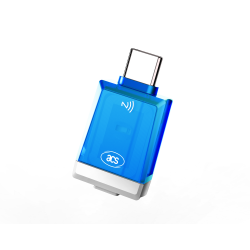 PocketKey+ II Especificaciones y descargas | PocketKey+ II indica USB-C, NFC y un interruptor mecánico para confirmar la presencia del usuario, además de funciones PKI independientes. | Una pulsación confirma la presencia; no identifica una huella dactilar. Compruebe el flujo requerido de PIN o de verificación. Evalúe PKI por separado del inicio de sesión FIDO. |
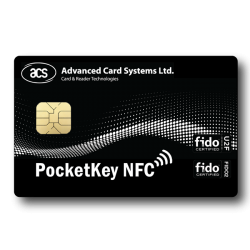 PocketKey NFC Card Especificaciones y descargas | PocketKey NFC Card es un autenticador FIDO con formato de tarjeta e interfaz NFC, no un lector NFC. | Confirme que el teléfono o lector, el sistema operativo, el navegador y el servicio admitan el transporte FIDO requerido. Un lector NFC o PC/SC cualquiera no demuestra la compatibilidad con WebAuthn. |
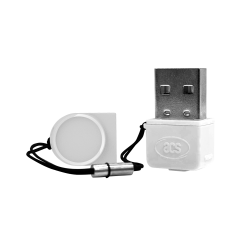 PocketKey Especificaciones y descargas | PocketKey indica un conector USB-A, USB HID y un interruptor mecánico para confirmar la presencia del usuario. | Evalúe el dispositivo anfitrión USB y el servicio que se utilizarán realmente. No atribuya a este modelo las funciones NFC o de huella dactilar de los otros candidatos. |
Planifique la evaluación
Identifique los servicios y las políticas
Enumere las cuentas, las restricciones de los dispositivos administrados, las vías USB/NFC y los requisitos de verificación del usuario o atestación. Confirme con el administrador del servicio qué configuraciones exactas de llaves se pueden registrar.
Pruebe el inicio de sesión completo en un piloto
Pruebe el registro, el inicio de sesión habitual y la gestión de errores en los dispositivos previstos con cuentas de prueba aprobadas. Compruebe USB y NFC por separado. Si se exige verificación de huella dactilar, evalúe PocketKey+ Bio por USB; NFC no proporciona su función de huella dactilar.
Planifique la recuperación y la implantación
Registre una segunda llave por separado cuando el servicio lo permita y pruebe el proceso de recuperación aprobado. Una llave de repuesto sin registrar no permite recuperar una cuenta. Defina los procedimientos de revocación por pérdida, baja de empleados y sustitución antes de decidir las cantidades.
Qué incluir en su consulta
- Servicios de inicio de sesión, políticas de registro y verificación o atestación requeridas
- Dispositivos anfitriones, versiones del sistema operativo y del navegador, y conexión USB-A, USB-C o NFC
- Modelos preferidos, requisitos de huella dactilar, usuarios del piloto y llaves de respaldo registradas por separado
- Cantidades para evaluación e implantación, país de entrega y calendario del proyecto
El formulario de contacto incluirá esta guía como origen. Añada sus requisitos, revise los datos y envíe su consulta en línea.
El precio, la disponibilidad de unidades de evaluación, las cantidades, el alcance del software y la entrega deben confirmarse para cada solicitud.
Antes de realizar el pedido
¿PocketKey+ Bio verifica una huella dactilar por NFC?
La especificación del fabricante limita su función de huella dactilar a USB. La llave también indica conectividad NFC, pero eso no añade verificación de huella dactilar al inicio de sesión por NFC. Pruebe los requisitos del servicio para cada conexión.
¿Tocar una llave equivale a verificar una huella dactilar?
La presencia del usuario y la verificación del usuario son requisitos diferentes. Una pulsación mecánica puede confirmar la presencia; la verificación mediante PIN o biometría es una capacidad independiente y una decisión de política. Compruebe el modelo, la interfaz y la configuración exactos del servicio.
¿Una llave FIDO2 funciona con cualquier inicio de sesión o lector NFC?
El servicio debe admitir y permitir el autenticador previsto, y el navegador, el sistema operativo y la conexión deben proporcionar la vía FIDO requerida. Una norma de radio, un conector, un controlador o una lista de plataformas del fabricante, por sí solos, no demuestran la compatibilidad con todos los flujos de trabajo.
¿Una llave de repuesto puede copiar mis credenciales de inicio de sesión actuales?
Las credenciales FIDO vinculadas a un dispositivo no son un archivo de respaldo transferible. Registre una llave adicional por separado en cada servicio compatible y planifique la recuperación conforme a su política. Tener una llave de sustitución sin registrar no permite recuperar la cuenta.
Especificaciones de los modelos y referencias para la implantación
Consulte las páginas de ACS para obtener las especificaciones y las descargas de cada modelo. Las referencias de FIDO Alliance explican las consideraciones de implantación, verificación y recuperación; no certifican a Elvantic ni garantizan la compatibilidad con un servicio concreto.
Guías de aplicación
Explore otra aplicación
Lectores NFC USB
Elija un lector de sobremesa según la tecnología de la tarjeta, la operación requerida y el software del equipo anfitrión, además del conector USB.
Leer la guía de selecciónLectores de tarjetas USB-C
Elija lectura con contacto, sin contacto o de doble interfaz según su aplicación antes de definir la configuración USB-C.
Leer la guía de selecciónLectores NFC Bluetooth
Compare ACR1555U y ACR1255U-J1 para un flujo móvil de tarjetas y evalúe el lector, el equipo y la aplicación conjuntamente.
Leer la guía de selecciónLectores de tarjetas de contacto
Combine una tarjeta ISO 7816 con la interfaz del lector, la plataforma anfitriona y el middleware que utiliza realmente su aplicación.
Leer la guía de selecciónMódulos NFC OEM
Elija un lector integrado según la conexión al equipo anfitrión, el espacio de la placa y la posición de la antena; después evalúelo dentro de la carcasa prevista.
Leer la guía de selecciónLectores de pasaportes e identidad
Distinga los requisitos de captura óptica, comunicación con el chip y escaneo QR antes de elegir la configuración del lector de documentos.
Leer la guía de selección