Choisir des clés de sécurité FIDO2 pour un déploiement en entreprise
Définissez le service de connexion, la liaison avec l'appareil hôte et la politique de vérification avant de choisir une clé de sécurité matérielle.
Guides d’application
Une clé de sécurité FIDO2 est un authentificateur destiné à un service de connexion compatible. Elle diffère d'un lecteur NFC à usage général. Commencez par la politique d'enregistrement du service et les appareils de vos utilisateurs, puis comparez la liaison et la méthode de vérification. Le connecteur d'une clé ou la liste des plateformes du fabricant ne suffisent pas à établir la compatibilité avec tous les comptes ou systèmes de connexion de l'entreprise.
Discuter de cette applicationComparez les modèles envisageables
Utilisez ces modèles comme point de départ. Confirmez la variante exacte, la prise en charge logicielle et les résultats de l’évaluation pour votre projet avant de commander.
| Modèle | Critère de sélection | À confirmer pour votre projet |
|---|---|---|
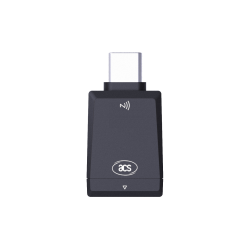 PocketKey+ Bio Spécifications et téléchargements | PocketKey+ Bio indique une connectivité USB-C et NFC, avec un capteur d'empreinte digitale utilisable via USB. | La vérification par empreinte digitale est disponible uniquement via USB, pas via NFC. Évaluez séparément la politique de vérification du service et la liaison envisagée. |
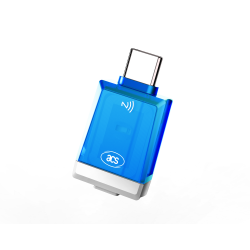 PocketKey+ II Spécifications et téléchargements | PocketKey+ II indique USB-C, NFC et un bouton mécanique pour confirmer la présence de l'utilisateur, ainsi que des fonctions PKI distinctes. | Une pression confirme la présence ; elle n'identifie pas une empreinte digitale. Vérifiez le parcours requis pour le PIN ou la vérification. Évaluez PKI séparément de la connexion FIDO. |
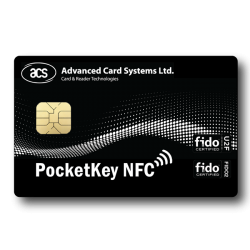 PocketKey NFC Card Spécifications et téléchargements | PocketKey NFC Card est un authentificateur FIDO au format carte doté d'une interface NFC, et non un lecteur NFC. | Vérifiez que le téléphone ou le lecteur, le système d'exploitation, le navigateur et le service prennent en charge le transport FIDO requis. Un lecteur NFC ou PC/SC quelconque ne suffit pas à établir la compatibilité avec WebAuthn. |
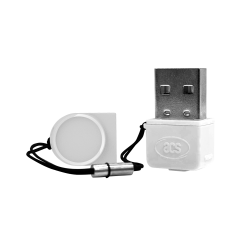 PocketKey Spécifications et téléchargements | PocketKey indique un connecteur USB-A, USB HID et un bouton mécanique pour confirmer la présence de l'utilisateur. | Évaluez l'appareil hôte USB et le service réellement utilisés. N'attribuez pas à ce modèle les fonctions NFC ou d'empreinte digitale des autres modèles envisagés. |
Planifiez l’évaluation
Recenser les services et les politiques
Listez les comptes, les restrictions des appareils gérés, les voies USB/NFC et les exigences de vérification de l'utilisateur ou d'attestation. Confirmez avec l'administrateur du service quelles configurations exactes de clés peuvent être enregistrées.
Tester le parcours de connexion complet lors d'un pilote
Testez l'enregistrement, la connexion habituelle et la gestion des erreurs sur les appareils prévus avec des comptes de test approuvés. Vérifiez USB et NFC séparément. Si une vérification par empreinte digitale est requise, évaluez PocketKey+ Bio via USB ; NFC ne fournit pas sa fonction d'empreinte digitale.
Préparer la récupération et le déploiement
Enregistrez une deuxième clé séparément lorsque le service le permet, et testez la procédure de récupération approuvée. Une clé de rechange non enregistrée ne permet pas de récupérer un compte. Définissez les procédures de révocation après perte, de départ d'un salarié et de remplacement avant de choisir les quantités.
Informations à inclure dans votre demande
- Services de connexion, politiques d'enregistrement et vérification ou attestation requises
- Appareils hôtes, versions du système d'exploitation et du navigateur, et liaison USB-A, USB-C ou NFC
- Modèles souhaités, exigences d'empreinte digitale, utilisateurs du pilote et clés de secours enregistrées séparément
- Quantités pour l'évaluation et le déploiement, pays de livraison et calendrier du projet
Le formulaire de contact indiquera ce guide comme source. Ajoutez vos exigences, vérifiez les informations et envoyez votre demande en ligne.
Le prix, la disponibilité des unités d’évaluation, les quantités, le périmètre logiciel et la livraison doivent être confirmés pour chaque demande.
Avant de commander
PocketKey+ Bio vérifie-t-il une empreinte digitale via NFC ?
La spécification du fabricant limite sa fonction d'empreinte digitale à USB. La clé indique également une connectivité NFC, mais celle-ci n'ajoute pas la vérification par empreinte digitale à la connexion NFC. Testez les exigences du service pour chaque liaison.
Toucher une clé signifie-t-il vérifier une empreinte digitale ?
La présence de l'utilisateur et la vérification de l'utilisateur sont deux exigences différentes. Une pression mécanique peut confirmer la présence ; la vérification par PIN ou par biométrie relève d'une capacité distincte et d'un choix de politique. Vérifiez le modèle, l'interface et la configuration exacte du service.
Une clé FIDO2 fonctionne-t-elle avec tous les systèmes de connexion ou lecteurs NFC ?
Le service doit prendre en charge et autoriser l'authentificateur envisagé, et le navigateur, le système d'exploitation et la liaison doivent fournir la voie FIDO requise. Une norme radio, un connecteur, un pilote ou une liste de plateformes du fabricant ne suffisent pas, à eux seuls, à établir la compatibilité avec tous les parcours.
Une clé de rechange peut-elle copier mes identifiants de connexion existants ?
Les identifiants FIDO liés à un appareil ne constituent pas un fichier de sauvegarde transférable. Enregistrez une clé supplémentaire séparément auprès de chaque service compatible et préparez la récupération selon sa politique. Posséder une clé de remplacement non enregistrée ne permet pas de récupérer le compte.
Spécifications des modèles et références pour le déploiement
Consultez les pages ACS pour les spécifications et les téléchargements des modèles. Les références de FIDO Alliance expliquent les points à prendre en compte pour le déploiement, la vérification et la récupération ; elles ne certifient pas Elvantic et ne garantissent pas la compatibilité avec un service donné.
Guides d’application
Explorer une autre application
Lecteurs NFC USB
Choisissez un lecteur de bureau selon la technologie de carte, l’opération requise et le logiciel hôte, au-delà du seul connecteur USB.
Lire le guide de sélectionLecteurs de cartes USB-C
Choisissez une lecture avec contact, sans contact ou à double interface selon votre application, puis définissez la configuration USB-C.
Lire le guide de sélectionLecteurs NFC Bluetooth
Comparez ACR1555U et ACR1255U-J1 pour un parcours mobile avec carte, puis évaluez ensemble le lecteur, l’hôte et l’application.
Lire le guide de sélectionLecteurs de cartes à contact
Associez une carte ISO 7816 à l’interface du lecteur, à la plateforme hôte et au middleware réellement utilisés par votre application.
Lire le guide de sélectionModules NFC OEM
Choisissez un lecteur intégré en fonction de la connexion hôte, de l’espace disponible pour la carte électronique et de la position de l’antenne, puis évaluez-le dans le boîtier prévu.
Lire le guide de sélectionLecteurs de passeports et d’identité
Distinguez les exigences de capture optique, de communication avec la puce et de lecture QR avant de choisir la configuration d’un lecteur de documents.
Lire le guide de sélection