企业部署 FIDO2 安全密钥选型指南
选择硬件安全密钥前,先匹配登录服务、主机连接方式和验证策略。
应用选型指南
FIDO2 安全密钥是用于受支持登录服务的认证器,与通用 NFC 读卡器不同。先核对服务的注册策略和用户设备,再比较连接方式及验证方法。密钥的连接器或制造商列出的平台,并不能证明它兼容所有账号或企业登录流程。
咨询此应用方案比较候选型号
以这些型号作为选型起点。下单前,请确认项目所需的具体版本、软件支持和评估结果。
| 型号 | 选型关注点 | 项目需确认的事项 |
|---|---|---|
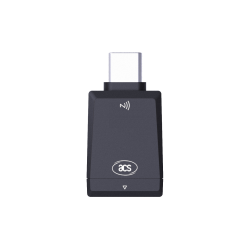 PocketKey+ Bio 规格与下载 | PocketKey+ Bio 规格列出 USB-C 和 NFC 连接方式,以及用于 USB 连接的指纹传感器。 | 指纹验证仅通过 USB 提供,NFC 不提供此功能。应分别评估服务的验证策略和计划使用的连接方式。 |
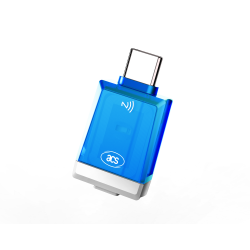 PocketKey+ II 规格与下载 | PocketKey+ II 规格列出 USB-C、NFC 和用于用户在场确认的机械开关,另有独立的 PKI 功能。 | 触碰用于确认用户在场,不用于识别指纹。核对所需的 PIN 或验证流程。PKI 应与 FIDO 登录分别评估。 |
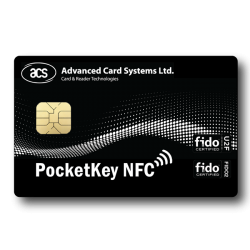 PocketKey NFC Card 规格与下载 | PocketKey NFC Card 是具有 NFC 接口的卡片形态 FIDO 认证器,不是 NFC 读卡器。 | 确认手机或读卡器、操作系统、浏览器及服务支持所需的 FIDO 传输方式。任意 NFC 或 PC/SC 读卡器并不能证明具备 WebAuthn 兼容性。 |
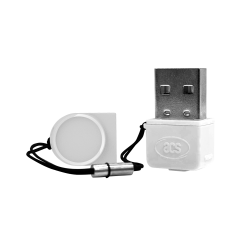 PocketKey 规格与下载 | PocketKey 规格列出 USB-A 连接器、USB HID 及用于用户在场确认的机械开关。 | 评估实际 USB 主机和服务。不能将其他备选型号的 NFC 或指纹功能套用到此型号。 |
制定评估计划
梳理服务与策略
列出账号、受管理设备的限制、USB/NFC 连接方式,以及用户验证或认证器证明(attestation)要求。与服务管理员确认允许注册的具体密钥配置。
试点验证完整登录流程
在目标设备上使用获准的测试账号,测试注册、正常登录及错误处理。分别检查 USB 和 NFC。若要求指纹验证,应通过 USB 评估 PocketKey+ Bio;NFC 不提供其指纹功能。
规划恢复与部署
在服务允许的情况下,单独注册第二把密钥,并测试获准的恢复流程。未注册的备用密钥无法恢复账号。在确定采购数量前,应明确密钥遗失后的撤销、员工离职及密钥更换流程。
询盘中应提供哪些信息
- 登录服务、注册策略及所需的用户验证或认证器证明(attestation)
- 主机设备、操作系统及浏览器版本,以及 USB-A、USB-C 或 NFC 连接方式
- 意向型号、指纹要求、试点用户及单独注册的备用密钥
- 评估和部署数量、收货国家及项目时间安排
下单前的常见问题
PocketKey+ Bio 可以通过 NFC 验证指纹吗?
制造商规格将其指纹功能限定为 USB。密钥也列有 NFC 连接方式,但这不会为 NFC 登录增加指纹验证。应分别测试服务对每种连接方式的要求。
触碰密钥就代表进行了指纹验证吗?
用户在场确认和用户验证是不同要求。触碰机械开关可以确认用户在场;PIN 或生物特征验证是另一项功能及策略选择。应核对具体型号、接口和服务配置。
FIDO2 密钥能用于所有登录服务或 NFC 读卡器吗?
服务必须支持并允许使用目标认证器,浏览器、操作系统及连接方式也必须提供所需的 FIDO 链路。仅凭无线标准、连接器、驱动或厂商的平台列表,不能证明所有业务流程都兼容。
备用密钥可以复制我现有的登录凭据吗?
绑定于设备的 FIDO 凭据不是可转移的备份文件。应在每个受支持的服务中单独注册另一把密钥,并按服务策略规划恢复流程。拥有未注册的替换密钥并不能恢复账号。
型号规格与部署参考资料
使用 ACS 产品页核对型号规格及下载资源。FIDO Alliance 参考资料说明部署、验证和恢复方面的考虑,不代表 Elvantic 获得其认证,也不保证与某个具体服务兼容。
应用选型指南
了解其他应用
USB NFC 读写器
根据卡片技术、所需操作和主机软件选择桌面读写器,USB 接口只是其中一项条件。
阅读选型指南USB-C 读卡器
先按卡片业务选择接触式、非接触式或双界面读卡器,再确定 USB-C 配置。
阅读选型指南蓝牙 NFC 读卡器
为移动读卡业务比较 ACR1555U 和 ACR1255U-J1,再将读卡器、主机和应用一起评估。
阅读选型指南接触式智能卡读卡器
将 ISO 7816 卡片与应用实际使用的读卡器接口、主机平台和中间件相匹配。
阅读选型指南OEM NFC 模块
围绕主机连接、板卡空间和天线位置选择嵌入式读写模块,并在目标外壳内进行评估。
阅读选型指南电子护照与证件读卡器
选择证件读卡器配置前,先分别明确光学采集、芯片通信和 QR 扫描需求。
阅读选型指南